ISO/IEC 27090:2026 全面研析與官方發行考據
官方題名:Cybersecurity — Artificial intelligence — Addressing security threats and compromises to artificial intelligence systems
中文意譯:資訊安全 — 人工智慧 — 處理人工智慧系統的安全威脅與破壞防護指南
中文意譯:資訊安全 — 人工智慧 — 處理人工智慧系統的安全威脅與破壞防護指南
嚴謹考據摘要:本標準於 2026 年 10 月 14 日 由 ISO/IEC JTC 1/SC 27 正式切換為 Stage 60.60(International Standard published),是 ISO/IEC 首部專門針對 AI 與機器學習系統全生命週期資安威脅制定的技術指導方針(Informative Guidance)。它補足了傳統資安控制無法應對資料中毒、推論攻擊與提示詞注入的技術空白。
📖 1. 專有名詞速查字典(前置白話解讀)
在進入深水區前,先用生活畫面搭配精確機制,破除跨領域閱讀摩擦:
🛡️ 資料中毒(Data Poisoning) 訓練階段
白話:在食材倉庫裡摻雜微量特定標籤的毒物。
機制:攻擊者透過污染訓練集或再訓練資料,使模型學會隱蔽的「後門(Backdoor Trigger)」,特定訊號出現時產生非預期判斷。
對照標準術語 3.13 →
機制:攻擊者透過污染訓練集或再訓練資料,使模型學會隱蔽的「後門(Backdoor Trigger)」,特定訊號出現時產生非預期判斷。
對照標準術語 3.13 →
🎭 對抗性規避攻擊(Evasion Attacks) 推論階段
🧠 模型逆向與竊取(Model Theft / Extraction) 服務暴露
白話:不偷廚房食譜,但狂點 1,000 道菜分析口感把配方完整複製出來。
機制:攻擊者透過合法 API 連續發出查詢,利用輸出的機率分布訓練出功能近似的「替代模型(Surrogate Model)」。
對照標準術語 3.16 →
機制:攻擊者透過合法 API 連續發出查詢,利用輸出的機率分布訓練出功能近似的「替代模型(Surrogate Model)」。
對照標準術語 3.16 →
💉 提示詞注入(Prompt Injection) LLM / Agent
📚 想看標準本身怎麼定義? 第 3 章 30 條術語
上面是白話速查;ISO/IEC 27090 第 3 章對攻擊類型、攻擊者知識程度與洩漏型態另有正式定義。前往術語對照與導讀 →
⏱️ 2. 標準歷程與官方發行日期嚴謹考據
ISO/IEC 標準制定具有嚴格的協調階段代碼(Harmonized Stage Code)。根據 ISO 官方目錄最新檢驗:
flowchart TD
    A["2022 年 09 月
ISO/IEC JTC 1/SC 27 提案通過立案 (NP)"] --> B["2025 年 04 月
DIS 國際標準草案審查 (46 頁規格)
英國 BSI 鏡像草案:25/30463618 DC"]
    B --> C["2026 年 03 月 - 08 月
FDIS 最終草案完成會員國投票審議通過"]
    C --> D["2026 年 10 月 14 日
ISO 官方正式發行 (Stage 60.60 Published)
定名為 ISO/IEC 27090:2026 (Edition 1)"]
📅 官方發行日期查核依據:
依據 ISO 官方目錄(`iso.org/standard/27090`)的發行紀錄,本標準於 2026-10-14 正式轉為 Stage 60.60(已出版),首版標註為
依據 ISO 官方目錄(`iso.org/standard/27090`)的發行紀錄,本標準於 2026-10-14 正式轉為 Stage 60.60(已出版),首版標註為
Edition 1 2026-10。各國國家標準機構(如 BSI、DIN、ANSI)正陸續完成國家鏡像標準之轉置上架。
💡 屬性澄清(非認證標準):
ISO/IEC 27090 屬於指引型標準(Informative Guidance),不包含強制性的驗證需求(沒有 normative "shall" 規範條文),因此無法單獨進行第三方認證或發證。其設計定位是作為技術清單,被吸納整合至組織整體的資安管理(ISO 27001)或 AI 治理(ISO 42001)實務中。
ISO/IEC 27090 屬於指引型標準(Informative Guidance),不包含強制性的驗證需求(沒有 normative "shall" 規範條文),因此無法單獨進行第三方認證或發證。其設計定位是作為技術清單,被吸納整合至組織整體的資安管理(ISO 27001)或 AI 治理(ISO 42001)實務中。
📐 3. AI 資安治理全景與標準協同
在建立企業級 AI 防護體系時,ISO 27090 並非單兵作戰,而是與多份核心標準形成緊密的分工矩陣:
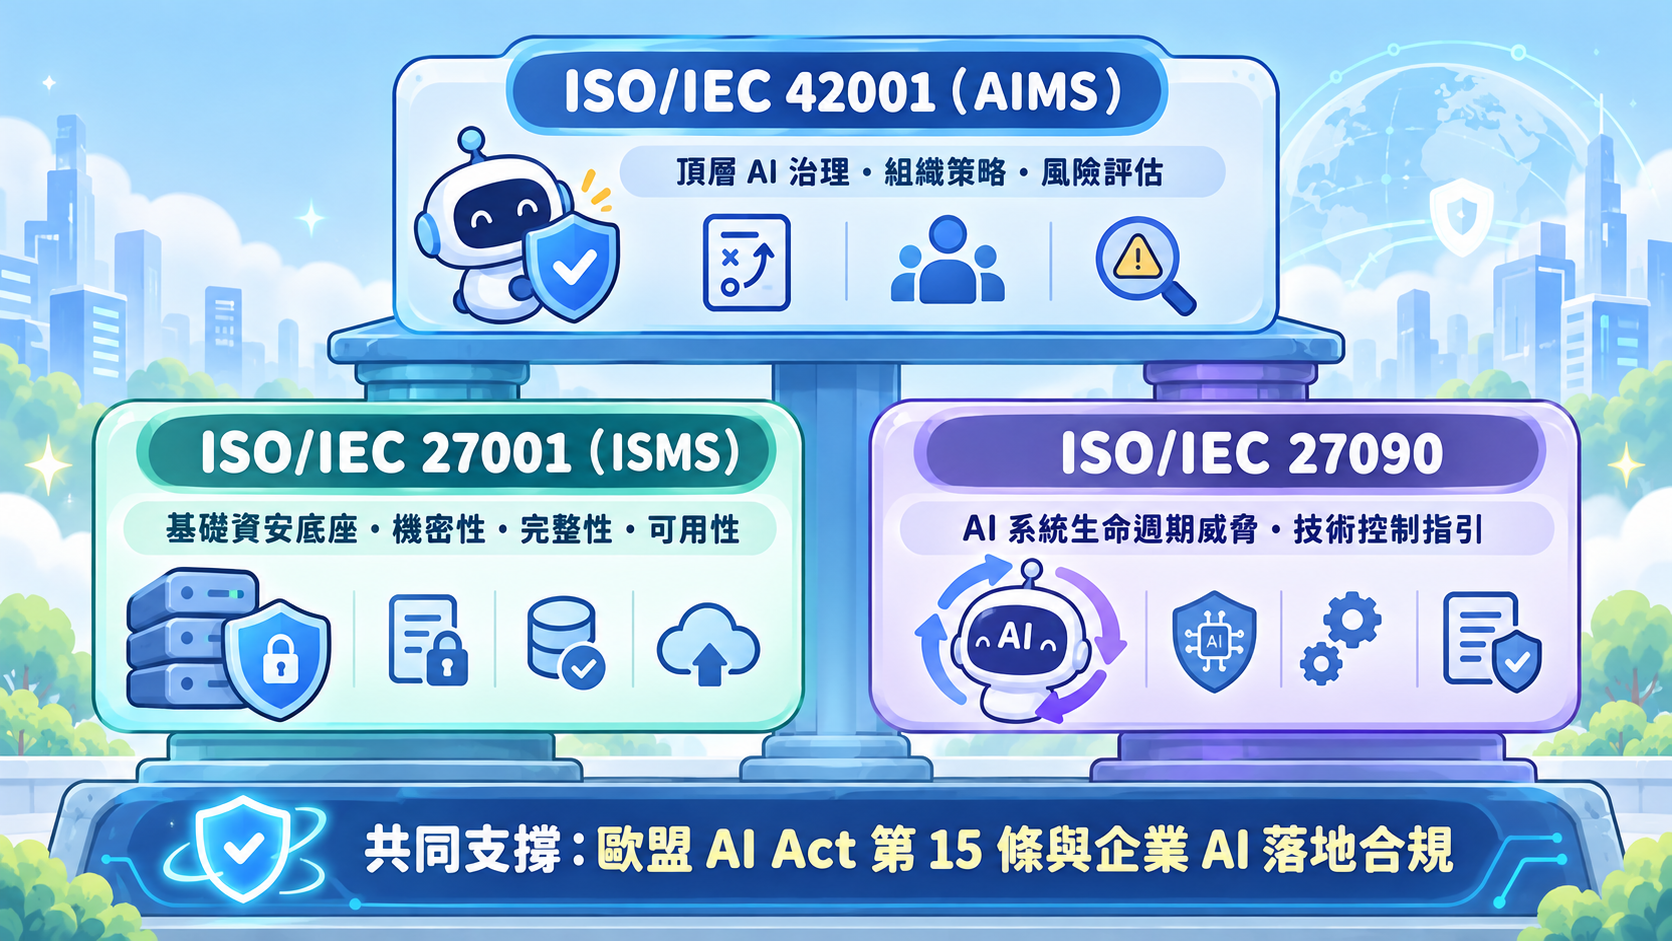
點擊展開:查看文字版架構關係與無障礙文字流程
flowchart TD
    G["ISO/IEC 42001 (AIMS)
AI 治理頂層:組織目標、倫理考量、風險治理架構"] --> C["技術落地:ISO/IEC 27090
AI 專屬防護:生命週期各階段威脅鑑別與技術處置"]
    S["ISO/IEC 27001 / 27002 (ISMS)
基礎資安底座:身分識別、網路分段、密碼學、變更管理"] --> C
    P["ISO/IEC 27091 (DIS/FDIS)
隱私防禦:專注於 AI 模型與資料生命週期之隱私保護"] -.-> C
    C --> E["法規合規證據:歐盟 AI Act 第 15 條
作為高風險 AI 系統資安與強健性之技術參考證據"]
| 標準代號 | 核心範疇 | 在 AI 治理中扮演的角色 | 認證性質 |
|---|---|---|---|
| ISO/IEC 42001 | 人工智慧管理系統 (AIMS) | 管政策、利害關係人透明度、組織級 AI 風險評鑑 | 可獨立第三方認證 |
| ISO/IEC 27001 / 27002 | 資訊安全管理系統 (ISMS) | 管伺服器主機、存取權限、網路加密等底層基礎建設 | 可獨立第三方認證 |
| ISO/IEC 27090 | AI 威脅與破壞處理指南 | 管模型推論洩漏、資料中毒、提示詞繞過之技術控制 | 指引標準(不可單獨發證) |
| ISO/IEC 27091 | AI 隱私保護指南 | 專責個人資料去識別化、差分隱私與成員推斷隱私合規 | 指引標準(制定審查中) |
🛡️ 4. AI 系統全生命週期威脅矩陣與防禦因果鏈
依據 ISO 27090 與主流威脅建模(MITRE ATLAS / OWASP),AI 系統攻擊面延伸至整個資料與模型週期:
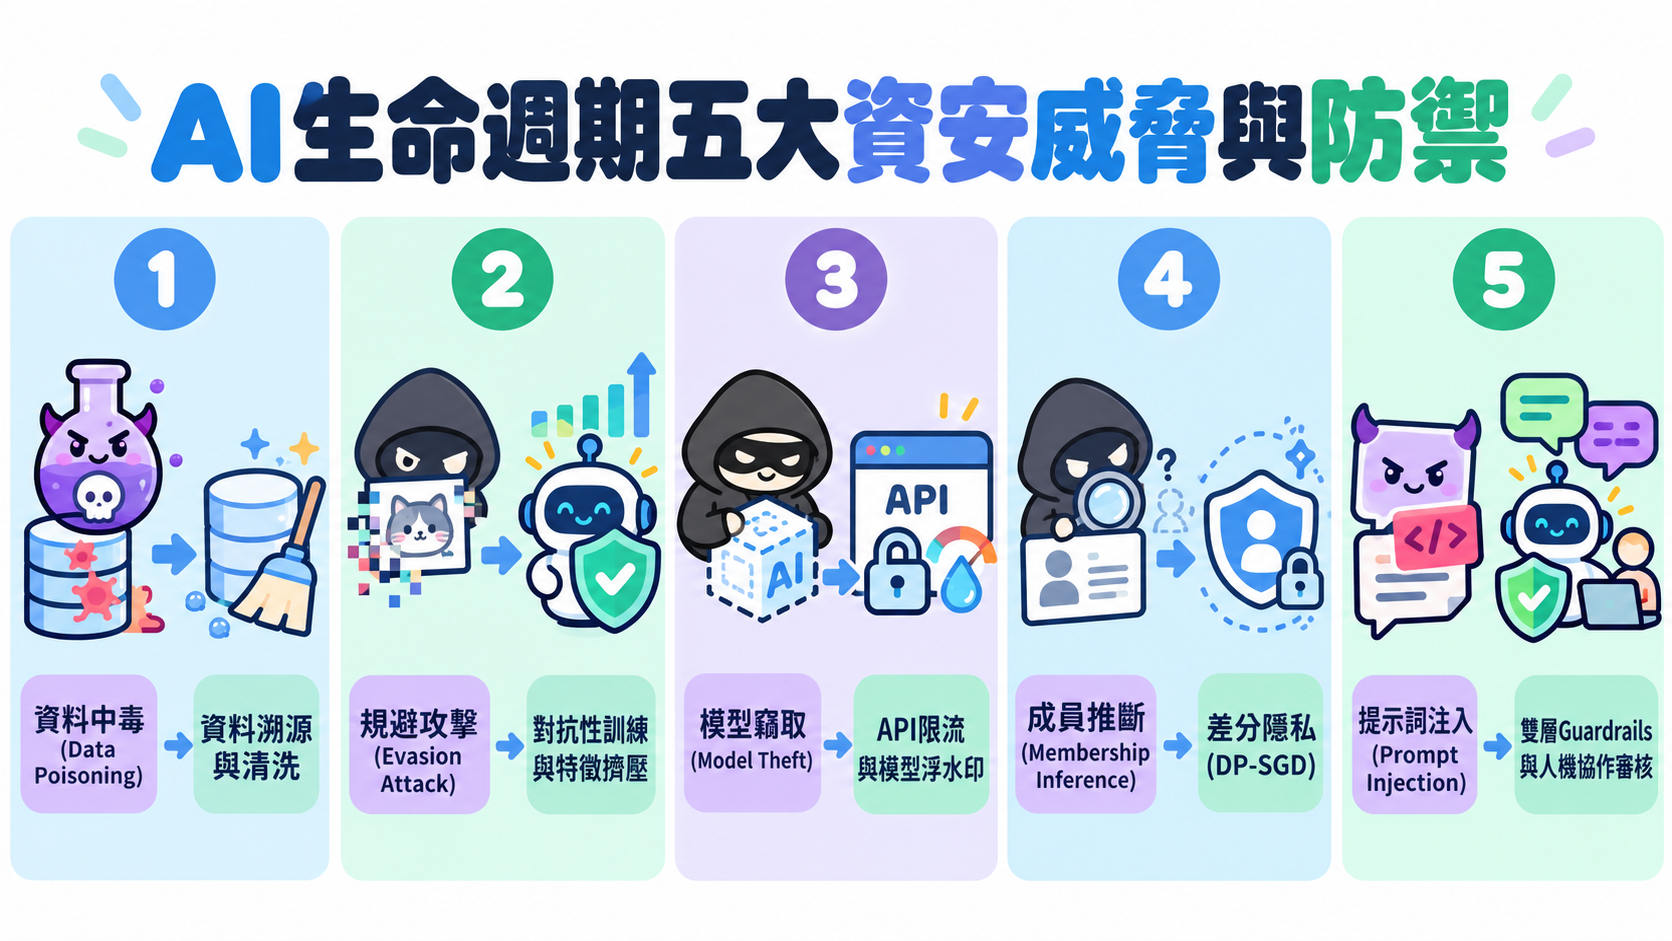
1. 資料中毒與模型後門(Data Poisoning & Backdoors)
階段:資料搜集、訓練與再訓練
受影響資產: 訓練資料庫、微調集、營運資料回流(Active Learning Pipeline)。
攻擊路徑與後果: 攻擊者向資料池注入具特定觸發特徵(Trigger)的樣本或錯誤標籤。模型在日常資料表現正常,但當特定後門特徵出現時即觸發惡意決策(例如將惡意攻擊封包放行)。
實務防禦與偵測控制(依 27090 主題建議):
- 資料血統與版本追溯(Provenance): 針對原始資料與前處理流程建立不可篡改的稽核日誌與數位簽章。
- 異常特徵與激活聚類(Activation Clustering): 監控內部神經元激活模式,辨識潛在的後門聚集群。
- 模型版本回滾機制: 部署前進行金絲雀評估,發現異常行為時迅速回滾至受信任檢查點(Checkpoints)。
2. 對抗性規避攻擊(Adversarial Evasion Attacks)
階段:推論與營運監控
受影響資產: 線上推論端點、視覺分類模型、詐欺偵測系統。
攻擊路徑與後果: 攻擊者在輸入樣本上加入經數學優化的微小擾動(Perturbation)。人類肉眼無法察覺,但足以令機器學習模型做出極高信心的錯誤分類(如惡意代碼偽裝成安全文件)。
實務防禦與偵測控制:
- 對抗性訓練(Adversarial Training): 在訓練階段將生成對抗樣本加入訓練集,增強模型邊界魯棒性。
- 輸入轉換與特徵擠壓(Feature Squeezing): 在推論前對輸入資料進行位深縮減或濾波平滑,消除微小高頻擾動。
- 推論情境監控: 持續監控推論預測分佈與信心值飄移,偵測異常聚集的邊界查詢。
3. 模型竊取與逆向抽取(Model Theft & Extraction)
階段:API 部署與服務暴露
受影響資產: 專有模型架構、權重檔案、高價值商業決策邏輯。
攻擊路徑與後果: 區分為兩種情境:(1) 直接從主機/容器竊取未加密的權重檔;(2) 透過黑箱 API 查詢連續收集數十萬筆輸入輸出對,訓練出效能等效的「替代模型」,實質剽竊智財權。
實務防禦與偵測控制:
- API 速率限制與查詢模式分析: 偵測單一客戶端對特徵空間的系統性掃描行為並即時限流。
- 輸出資訊量截斷: 僅回傳 Top-1 結果或離散標籤,遮蔽詳細的浮點數信心 Logits。
- 模型浮水印(Watermarking): 在決策邊界植入暗記,作為事後法律追訴侵權之證據支撐。
4. 推斷隱私攻擊(Membership Inference & Model Inversion)
階段:模型評估與隱私合規
受影響資產: 機敏訓練資料(如病患病歷、個人財務交易、臉部影像)。
攻擊路徑與後果: (1) 成員推斷:比對模型對特定記錄的信心分布,反推該人是否在訓練集中(如反推某人是否罹患特定罕見疾病);(2) 模型反轉:由分類結果逆向重構訓練資料之敏感特徵。
實務防禦與偵測控制:
- 差分隱私訓練(DP-SGD): 在梯度計算中加入高斯雜訊並設有隱私預算(Epsilon),限制單筆資料對權重的貢獻。
- 抑制模型過度擬合(Overfitting Mitigation): 採用 Dropout、權重衰減,避免模型對訓練樣本產生記憶效應。
- 隱私衝擊評估(與 ISO 27091 協同): 定期進行成員推斷脆弱度基準測試。
5. 提示詞注入與代理越權(Prompt Injection & Agent Exploitation)
階段:大語言模型與 Agentic AI
受影響資產: 系統提示詞(System Prompts)、內部 RAG 知識庫、外部工具執行權限。
攻擊路徑與後果: 透過使用者直接輸入或間接注入(例如 RAG 抓取的惡意網頁內容),混淆資料與指令邊界,迫使模型忽略原指令、外洩機密對話,或越權調用工具(如發送未授權郵件、刪除資料庫)。
實務防禦與偵測控制:
- 指令與資料分離架構: 將不可信內容包裹於專用上下文分隔符中,並透過結構化輸入傳遞。
- 雙層輸入輸出防護欄(Guardrails): 採用獨立安全分類器預檢輸入,並過濾敏感輸出。
- 工具最小授權與敏感操作確認: 限制 Agent 存取權限,高風險操作必須經人類確認(Human-in-the-Loop)。
6. AI 軟體與模型供應鏈風險(AI Supply Chain Security)
階段:模型引入與相依套件
受影響資產: 開源預訓練模型權重、HuggingFace 等模型倉庫、反序列化執行環境。
攻擊路徑與後果: 下載帶有惡意 Payload 的模型檔案(如不安全的 pickle 序列化格式),在載入模型時即在主機執行任意代碼(RCE);或第三方模型被預先植入隱蔽惡意邏輯。
實務防禦與偵測控制:
- 安全序列化格式: 強制改用安全的張量格式(如 Safetensors),禁用危險的 pickle 載入。
- AI 軟體物料清單(AIBOM): 記錄模型來源、基礎權重、訓練資料來源與依賴套件雜湊值。
- 沙盒隔離與模型靜態掃描: 對第三方模型進行載入前的代碼注入掃描與權限隔離。
📰 5. 產業專家觀點與法規聯動評析
專題觀點 1:傳統資安邊界在 AI 應用場景中的「致盲效應」
資安專欄與媒體分析指出,當企業將 AI 深度嵌入業務時,傳統 WAF 與 EDR 常常面臨「致盲」:攻擊封包全都包裝在合法的 HTTPS API 請求中,Payload 也呈現為自然的對話文字,但背後卻是竊取模型或注入惡意工具指令。ISO 27090 的推出,為企業 CISO 提供了防禦新型攻擊面的共同標準架構。
專題觀點 2:重在「技術落地」而非追求形式證書
資安顧問特別強調:ISO 27090 不提供第三方驗證證書,這反而是一項優勢。企業不應將精力耗費在應付認證文書上,而應將 27090 的威脅情境矩陣作為「AI 紅藍軍演練(Red Teaming)」與「MLOps 資安審查」的實質基準,將技術控制項映射回現有的 ISO 27001 內部稽核中。
專題觀點 3:歐盟 AI 法案(EU AI Act)第 15 條與國際接軌
歐盟 AI 法案第 15 條要求高風險 AI 系統必須具備防範資料投毒與對抗樣本的資安強健性。雖然依據法案第 40 條,唯有正式登載於歐盟官方公報的歐洲調和標準(如 CEN-CENELEC JTC 21 研訂中之標準)才能享有「符合性推定」,但 ISO 27090 已成為全球企業證明具備國際認可之 AI 資安工程抗性的關鍵實務證據。
🔗 6. 權威參考來源與官方核實清單
本專題研析內容經過以下國際標準組織、官方資料庫與資安專題交叉比對核實: